W ostatnich dniach września w Polsce ujawniono kilka poważnych incydentów cyberbezpieczeństwa. Ofiarami zostały między innymi Fakturownia, dostawca oprogramowania medycznego Qbusoft, Centrum Medyczne ENEL-MED, spółka Zdrowit oraz Państwowa Uczelnia Zawodowa w Suwałkach. W części przypadków potwierdzono kradzież danych, w innych nieuprawniony dostęp do systemów lub zaszyfrowanie infrastruktury. Nie wszystkie deklarowane przez cyberprzestępców rozmiary wycieków zostały niezależnie potwierdzone.
Fakturownia
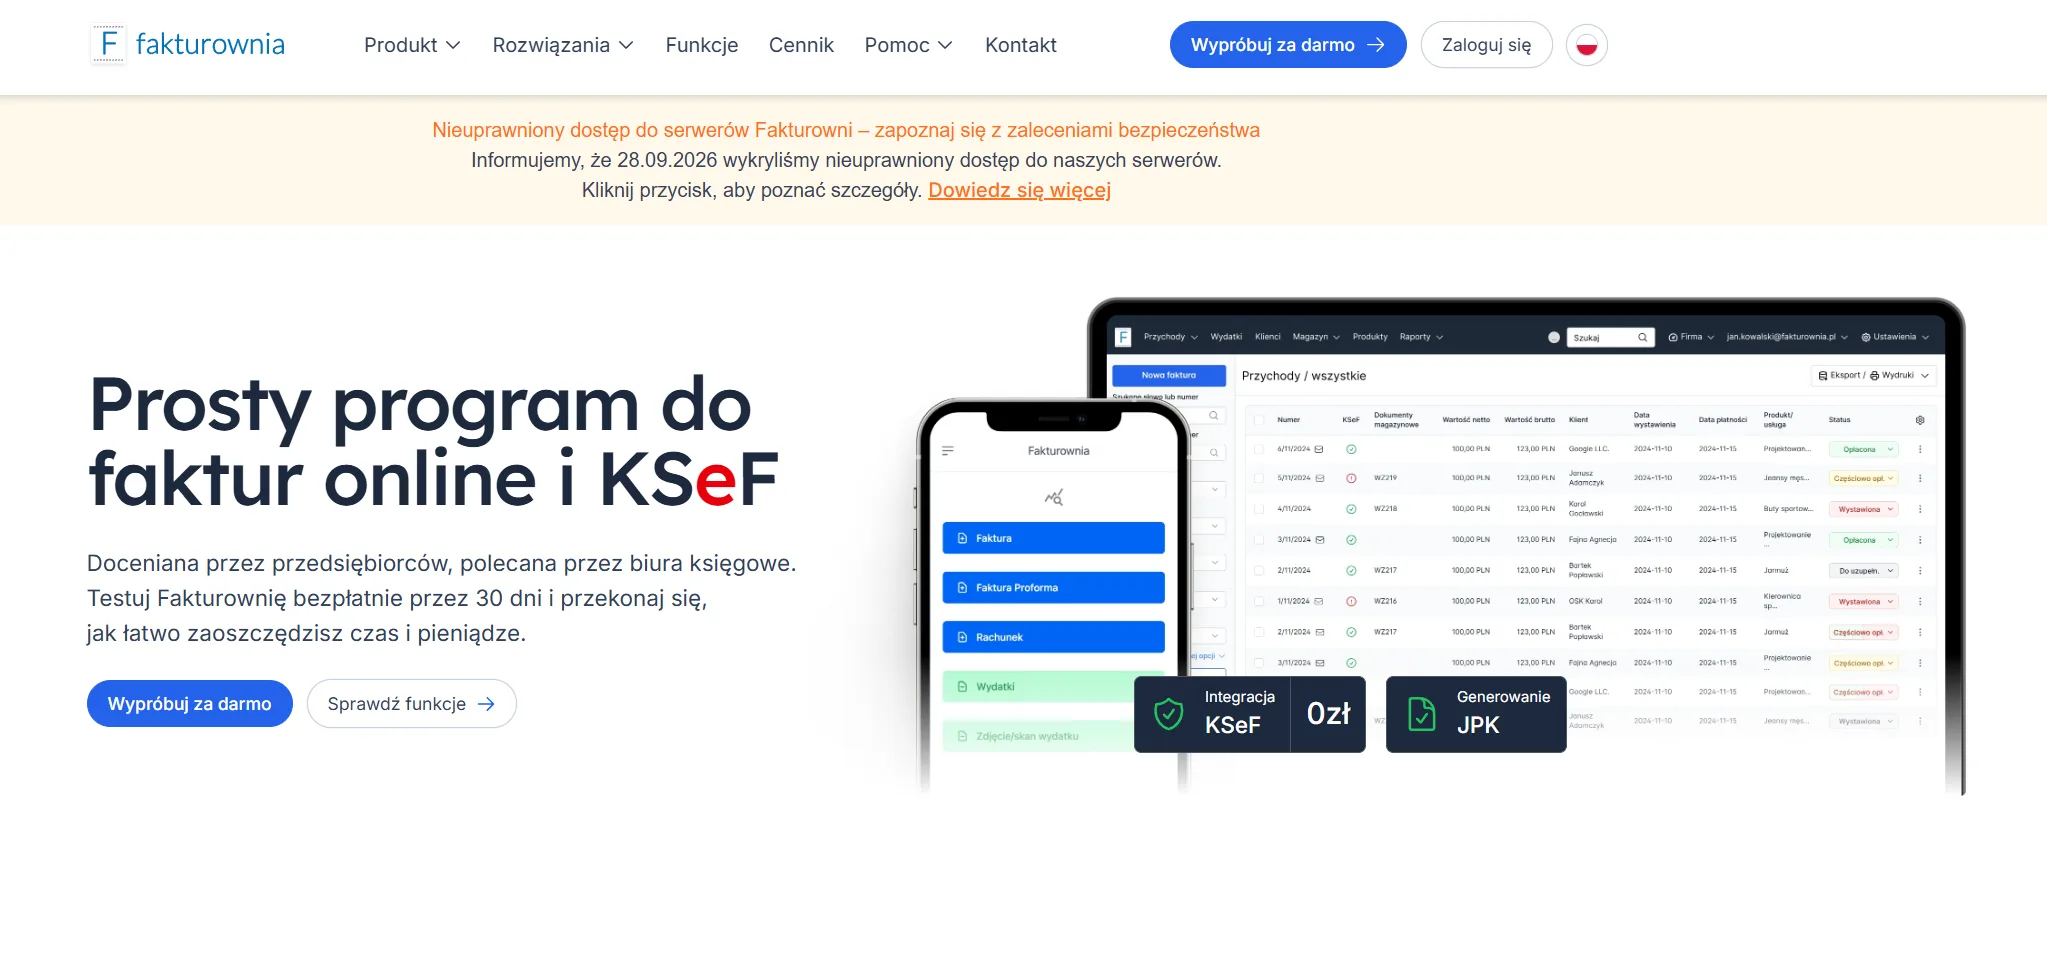
Najświeższy z szeroko opisanych incydentów dotyczy Fakturowni. Firma poinformowała, że 28 września wykryła naruszenie ochrony danych. Według oficjalnego komunikatu nieuprawniony dostęp do systemów trwał od 27 września około godz. 3:20 do 28 września około godz. 17:45. W tym czasie osoba nieuprawniona uzyskała dostęp do systemów i skopiowała dużą część bazy danych na własne serwery.
Fakturownia podała, że incydent dotyczy każdego konta w serwisie, ale zakres pobranych informacji różni się między użytkownikami. Wśród danych znalazły się między innymi informacje o firmach i użytkownikach, numery NIP, adresy, imiona i nazwiska, adresy e-mail, numery telefonów, numery rachunków bankowych, dane banków, zaszyfrowane hasła, tokeny API, klucze integracji oraz identyfikatory sesji. U części klientów skopiowano również salda rachunków, jeżeli konto było połączone z bankiem.
W przypadku faktur zakres zależy od wieku danych. Firma podała, że pełna treść faktur została skopiowana tylko dla dokumentów wystawionych przed 22 marca 2021 roku. Dane kontrahentów dotyczą rekordów dodanych przed 16 października 2024 roku. Fakturownia zaznacza, że wskazane daty graniczne mogą różnić się o kilkanaście dni.
Firma poinformowała również, że nie stwierdziła wycieku certyfikatów KSeF, danych logowania do banków ani danych kart płatniczych. Ministerstwo Finansów osobno potwierdziło, że incydent Fakturowni nie dotyczył danych znajdujących się w Krajowym Systemie e-Faktur.
Na początku października Fakturownia rozpoczęła indywidualne zawiadamianie użytkowników. Firma zaleca między innymi zmianę hasła, ponowne wpisanie kluczy API w używanych integracjach oraz telefoniczne potwierdzanie próśb o zmianę numeru rachunku.
Medyc
Kolejny przypadek dotyczy oprogramowania Medyc firmy Qbusoft, wykorzystywanego przez placówki medyczne. Sprawa została ujawniona 24 września, jednak samo zdarzenie miało nastąpić wcześniej. Zawiadomienie jednej z placówek wskazuje na kradzież archiwum bazy 22 i 23 sierpnia oraz wykrycie incydentu w nocy z 8 na 9 września.
Potwierdzono naruszenie danych osobowych. W komunikatach dotyczących incydentu wymieniane są między innymi imiona, nazwiska, numery PESEL, adresy, numery telefonów i adresy e-mail. Qbusoft nie potwierdził natomiast na tym etapie kradzieży dokumentacji medycznej.
W przestrzeni publicznej pojawiły się znacznie większe liczby. Osoby podające się za sprawców twierdziły, że uzyskały dane 5 mln osób oraz 8 mln prywatnych zdjęć. Te liczby nie zostały oficjalnie potwierdzone, dlatego nie należy przedstawiać ich jako ustalonej skali wycieku.
Sprawą zajmuje się Centralne Biuro Zwalczania Cyberprzestępczości, a Prezes Urzędu Ochrony Danych Osobowych zapowiedział kontrolę Qbusoft.
ENEL-MED
24 września ENEL-MED zidentyfikował incydent bezpieczeństwa. W wyniku nieuprawnionego dostępu do części infrastruktury uzyskano dostęp do części danych pacjentów. W uzupełnieniu raportu z 27 września spółka podała, że naruszenie może dotyczyć około 3 proc. całej bazy pacjentów.
Spółka zaznaczyła, że atak został szybko wykryty i przerwany. Po wdrożeniu dodatkowych zabezpieczeń nie zaobserwowano oznak utrzymującego się zagrożenia dla systemu, a placówki nadal działają. Analiza incydentu trwa. ENEL-MED nie podał publicznie pełnego wykazu kategorii danych, do których uzyskano dostęp.
To istotne rozróżnienie. Informacja o około 3 proc. bazy nie jest równoznaczna z podaniem konkretnej liczby pacjentów ani z określeniem wszystkich kategorii danych, które mogły zostać objęte naruszeniem.
Zdrowit
Reklama przyjazna prywatności
- Jest wybierana losowo w Twojej przeglądarce, bez profilowania i bez danych o Tobie.
- Nie używa plików cookie i niczego nie zapisuje na Twoim urządzeniu.
- Nie liczymy jej wyświetleń ani kliknięć.
- Nie łączy się z żadnym zewnętrznym serwerem, dopóki sam w nią nie klikniesz.
- Po kliknięciu strona docelowa nie dowie się, z której strony przyszedłeś.
24 września Zdrowit S.A. potwierdził nieuprawniony dostęp do swoich systemów IT oraz zaszyfrowanie części zasobów. Spółka poinformowała, że zabezpiecza środowisko, analizuje przebieg zdarzenia i współpracuje z odpowiednimi instytucjami.
Zdrowit wyraźnie zaznaczył, że incydent nie obejmuje systemów wykorzystywanych przez Apteki Zdrowit. Apteki są odrębnymi podmiotami i korzystają z dedykowanego oprogramowania.
W sieci pojawiły się informacje o archiwum danych przypisywanym spółce. Nie należy jednak utożsamiać deklaracji cyberprzestępców z niezależnie potwierdzonym wyciekiem. Zakres ewentualnie skopiowanych danych pozostaje przedmiotem analizy.
Uczelnia w Suwałkach
29 września Państwowa Uczelnia Zawodowa im. prof. Edwarda F. Szczepanika w Suwałkach poinformowała o cyberataku typu ransomware. Infrastruktura serwerowa została zaszyfrowana, a uczelnia utraciła dostęp do systemów oraz ich kopii zapasowych. Problem objął między innymi bazy danych studentów i pracowników, systemy dziekanatowe oraz rozwiązania kadrowo-płacowe.
Uczelnia oceniła, że istnieje wysokie ryzyko uzyskania dostępu przez osoby nieuprawnione do danych przetwarzanych w zaatakowanych systemach. W komunikacie wymieniono między innymi imiona, nazwiska, numery PESEL, adresy, numery albumów, oceny oraz numery rachunków bankowych. Nie oznacza to jednak, że wszystkie te dane zostały potwierdzone jako skopiowane. Uczelnia mówi o ryzyku nieuprawnionego dostępu.
W związku z incydentem uczelnia współpracuje z Centralnym Biurem Zwalczania Cyberprzestępczości, CERT Polska, CSIRT NASK, Ministerstwem Nauki i Szkolnictwa Wyższego oraz Prezesem UODO.
FELG Dent
1 października FELG Software potwierdził cyberincydent dotyczący systemu FELG Dent, wykorzystywanego przez gabinety stomatologiczne. Firma poinformowała, że o zdarzeniu dowiedziała się 28 września. Sprawcy mieli również żądać okupu w zamian za nieujawnianie pozyskanych danych.
W przestrzeni publicznej pojawiły się informacje o danych około 2,4 mln pacjentów. Liczba ta pochodzi jednak od osób przedstawiających się jako sprawcy i nie została potwierdzona przez FELG Software jako ostateczna skala naruszenia. Firma prowadzi analizę zdarzenia. Według wstępnych informacji incydent może dotyczyć około 2 mln rekordów pacjentów.
Wśród danych wymienianych w związku z incydentem znajdują się między innymi informacje identyfikacyjne i kontaktowe pacjentów. Sprawcy twierdzą również, że uzyskali dostęp do recept oraz dokumentacji medycznej. Te deklaracje nie powinny być jednak traktowane jako ostatecznie potwierdzony zakres wycieku.
FELG Software potwierdził, że prowadzi działania związane z incydentem. Dokładny zakres naruszenia pozostaje przedmiotem analizy, dlatego obecnie nie ma podstaw, aby przedstawiać liczbę 2,4 mln pacjentów jako potwierdzoną skalę wycieku.
Co łączy te przypadki?
Nie wszystkie opisane incydenty mają ten sam charakter. Fakturownia potwierdziła skopiowanie dużej części bazy danych. W przypadku Medyc potwierdzono kradzież danych osobowych, ale nie potwierdzono publicznie pełnej skali zdarzenia. ENEL-MED potwierdził dostęp do części danych pacjentów. Zdrowit potwierdził włamanie i szyfrowanie części zasobów, ale zakres ewentualnego wycieku pozostaje analizowany. Z kolei PUZ w Suwałkach utraciła dostęp do infrastruktury i backupów oraz ostrzegła o wysokim ryzyku dostępu do danych.
Ważny jest również szerszy obraz sektora ochrony zdrowia. Centrum e-Zdrowia podało 1 października, że tylko do końca września 2026 roku CSIRT CeZ wykrył i obsłużył 1379 incydentów. Dla porównania w całym 2025 roku było ich 1441. W 2025 roku najczęściej rejestrowano oszustwa komputerowe, podatne usługi, wycieki poświadczeń oraz szkodliwe oprogramowanie.
Nie oznacza to, że wszystkie wrześniowe incydenty są częścią jednej kampanii. W dostępnych komunikatach nie ma wystarczających podstaw, aby taką tezę postawić.
Na dziś można natomiast potwierdzić, że w krótkim okresie ujawniono kilka niezależnych, poważnych incydentów dotyczących danych osobowych i infrastruktury IT. W części spraw trwają jeszcze analizy, dlatego ich ostateczna skala może się zmienić.
Komentarze